

 Wisnu Cipto
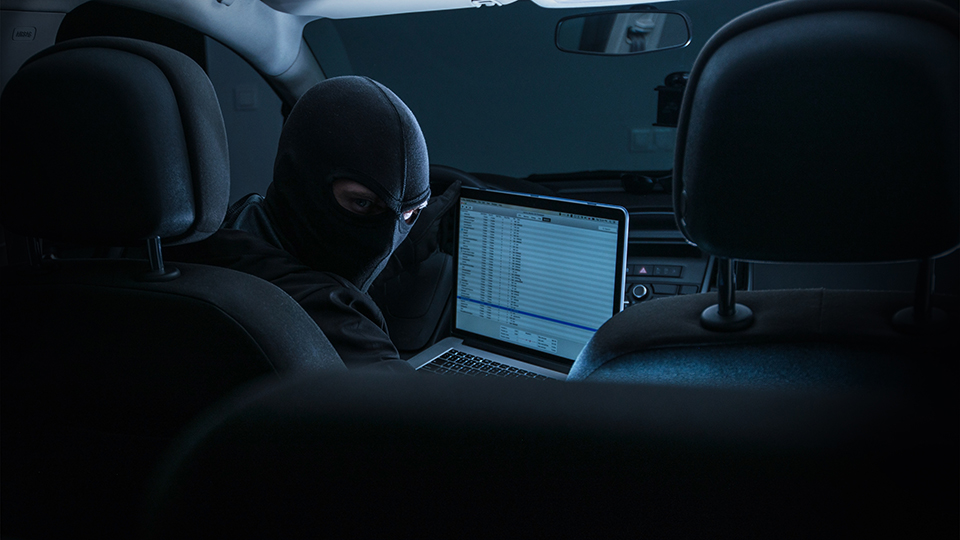
MerahPutih.com - Badan Siber dan Sandi Negara (BSSN) diminta mengaudit waktu pembobolan Pusat Data Nasional (PDN) Kementerian Komunikasi dan Informatika (Kominfo) oleh ransomware. Waktu pembobolan ini menentukan lama pemulihan data bila hanya dienkripsi oleh pelaku.
"Memang nanti kita minta ke BSSN untuk audit kasih tahu masuknya (peretas) sudah berapa lama," kata Pakar Siber Alfons Tanujaya dalam diskusi daring dikutip, Sabtu (29/6).
Alfons menjelaskan ada ribuan serangan Ransomware di dunia ini sampai Juni 2024. Menurutnya, tidak menutup kemungkinan pusat data nasional itu tidak berhasil disalin pelaku, melainkan hanya dienkripsi. "Ini (pembobolan PDN Kominfo) termasuk yang paling parah," ujarnya.
Namun, lanjut Alfons, yang menjadi masalah bila data yang belum berhasil disalin itu tidak bisa diakses. “Dengan demikian, pemerintah tidak bisa memulihkan data yang diretas tersebut,” ungkapnya.
Baca juga:
Dirugikan Gangguan Server PDN, Masyarakat Bisa Ajukan Gugatan Class Action
Sementara itu, Anggota Komisi I DPR Sukamta menyebut pembobolan data keamanan ini disebut bukan hal baru di Tanah Air. Menurutnya, Indonesia sudah kerap menjadi korban peretasan, termasuk data TNI-Polri.
"Sudah ada kan itu (data TNI-Polri), sudah dijual bebas sebagian di dark web. Itu sekedar broker saja itu. Data pokoknya sudah ada di sana," terang dia dalam forum sama.
Sebelumnya, Menkominfo Budi Arie Setiadi mengungkapkan bahwa berdasarkan temuan dari timnya, pelaku serangan siber terhadap Pusat Data Nasional (PDN) adalah aktor nonnegara atau non-state actor dengan motif ekonomi. (Knu)
